Webサイトのアドレスバーを見つめたとき、URLの先頭が「http://」になっているか「https://」になっているか、意識したことはあるでしょうか。普段何気なく閲覧しているWebサイトですが、末尾に「S」が付いているかどうかという極めて小さな差異が、利用者のプライバシー保護や企業の信頼性、さらには検索エンジンの評価にまで決定的な断絶を生み出しています。
総務省やデジタル庁が官民を挙げたサイバーセキュリティ強化を推進する中、暗号化されていない旧来の接続方式は、もはや重大なインシデントの温床と見なされています。「文字が1つ違うだけ」と軽視して対策を怠った結果、顧客情報の流出や検索順位の暴落といった手痛い打撃を受ける事業者は後を絶ちません。本稿では、IT専門メディアの現場視点から、両者の本質的な構造差から放置するリスク、具体的な移行手順までを徹底検証します。
【一目でわかる】HTTPとHTTPSの決定的な違いと「S」に秘められた真実
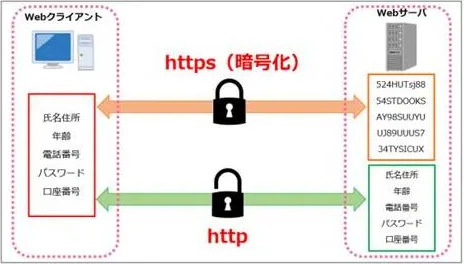
HTTP(Hypertext Transfer Protocol)とHTTPS(Hypertext Transfer Protocol Secure)の根本的な違いは、通信内容が第三者に覗き見られる平文のまま流れているか、高度な暗号技術によって保護されているかという点に集約されます。
旧来のHTTPは、インターネット黎明期に学術情報の共有を主目的として設計されたプロトコルです。性善説に基づいて設計されたため、データをそのままの文字列(平文)で送受信する仕様になっており、悪意ある中継者が存在する場合、パケットを傍受するだけで内容が筒抜けになってしまう致命的な弱点を持っています。
この脆弱性を抜本的に解決するために誕生したのがHTTPSです。HTTPSは、従来のHTTP通信をSSL/TLS暗号化のプロトコルレイヤーで包み込むことで、端末とWebサーバー間のすべてのやり取りを暗号化します。たとえ通信経路上でデータパケットが第三者に盗み取られたとしても、暗号鍵を持たない傍受者には意味不明なランダム文字列にしか見えません。これにより、通信の盗聴・改ざん防止と送信元サーバーの正当性を証明する「なりすまし防止」が同時に成立します。
ネットワーク技術の視点から見ると、両者が使用する通信の出入り口であるポート番号も異なります。通常のHTTP接続が「ポート番号80」を使用するのに対し、安全な暗号化通信を行うHTTPS接続は「ポート番号443」を使用します。Webサーバーはポート番号443へのリクエストを受けると、即座にSSL/TLSハンドシェイクと呼ばれる厳格な認証プロセスを開始し、強固な暗号化トンネルを確立します。
ここで重要な役割を果たすのがSSLサーバー証明書です。信頼できる認証局(CA)から発行された証明書がサーバーに組み込まれることで、「このドメインの所有者は実在し、通信相手が本物のサーバーである」という身元確認が可能になります。つまり、HTTPSの「S」とは単なる暗号化機能にとどまらず、インターネット空間におけるデジタル身分証の役割をも内包しているのです。
【データ比較】HTTP vs HTTPSの違い一覧表と技術スペックの差
両者の仕様とセキュリティ強度、運用面での影響を客観的データに基づいて比較した結果が以下の通りです。
| 比較項目 | HTTP(非暗号化接続) | HTTPS(暗号化接続) | 編集部の見解・評価 |
|---|---|---|---|
| 通信の安全性 | 平文通信(盗聴・改ざん耐性ゼロ) | SSL/TLSによる強固な暗号化 | 個人情報を扱うサイトでHTTPを使うのは論外 |
| 標準ポート番号 | ポート80 | ポート443 | ファイアウォール設計やサーバー設定の必須知識 |
| ブラウザの警告表示 | 「保護されていない通信」等の警告 | 安全な接続(設定アイコン表示) | HTTP放置は直帰率・離脱率の急増に直結 |
| Google検索の評価 | ランキングシグナルで不利 | 公式なランキング優遇シグナル対象 | SEO対策における最低条件のインフラ要件 |
| 通信プロトコル | HTTP/1.1主体(表示遅延が発生) | HTTP/2・HTTP/3対応(高速多重化) | 表示速度改善によるCVR向上効果が大きい |
| 証明書コスト | 不要(0円) | 無料(Let's Encrypt等)〜年数十万円 | 無料証明書の普及でコスト面の参入障壁は消滅 |
なぜHTTP接続は危険なのか?通信の盗聴・改ざんリスクと個人情報保護
HTTP接続のまま運用を続けることは、プライバシーの観点からも事業継続の観点からも極めて深刻な危機を招きます。インターネット回線は、ユーザーの手元にある端末からWebサーバーに至るまでに、ルーター、プロバイダ、公衆回線など無数の中継機器を経由します。
HTTP通信を利用している場合、これらの経路上のどこか一箇所に悪意を持った第三者が侵入していれば、流れるデータは完全に「覗き見可能な状態」となります。特にカフェや空港、駅などに設置されたパスワードなしの無料Wi-Fiスポットでは、パケットキャプチャツールを用いるだけで、同じネットワークに接続している他人の通信ログを誰でも簡単に収集できてしまいます。
このようなHTTP接続の危険性とリスクがもたらす最大の悲劇は、個人情報やクレジットカード保護の崩壊です。ログインIDやパスワード、氏名、住所、電話番号、決済時のカード番号が平文で送信されれば、不正アクセスやなりすまし購入の標的となります。
さらに恐ろしいのは、通信内容を書き換える「改ざん攻撃」です。攻撃者は通信の途中でコンテンツを改ざんし、偽の振込先口座を表示させたり、閲覧者のブラウザをマルウェア配布サイトへ強制転送させたりすることが可能です。「情報入力フォームがないブログだからHTTPのままで良い」という理屈は通用しません。サイトそのものが改ざんされ、読者にウイルスを感染させる加害者に仕立て上げられる危険があるためです。
【実態検証】利用者の生の声と現場目線で見えたリアル|放置サイトの末路
かつては問い合わせフォームやEC決済ページのみを暗号化する「部分SSL」が主流でしたが、現在ではWebサイト内の全ページをHTTPS化する常時SSL化の重要性が世界のデファクトスタンダードとなっています。この変革の背景には、ブラウザベンダーによる段階的かつ強力なペナルティ措置がありました。
Google ChromeやApple Safari、Microsoft Edgeなどの主要ブラウザは、HTTPサイトに対して強烈な警告UIを実装しています。URLの横にかつて表示されていたブラウザの鍵マーク表示は、HTTPSが当たり前になったことで「調整アイコン(Tune icon)」へと移行し、逆にHTTPサイトを閲覧した際には赤字や太字で「保護されていない通信」「安全ではありません」という警告が大きく表示される仕様へと刷新されました。
Web制作会社シニアディレクターへの取材では、次のような生々しい現場の証言が得られました。
「地方の中小企業や古い医療機関のサイトでHTTPを放置していたクライアントから、『急に問い合わせがゼロになった』『患者から怪しいサイトだと通報された』という悲鳴のような相談が相次ぎました。ブラウザの警告画面を見たユーザーがパニックになり、即座にブラウザバックしてしまうためです。BtoB企業であっても、HTTPサイトのまま放置している企業はコンプライアンス意識が疑われ、取引先のセキュリティ審査で弾かれるケースが急増しています。」
SNSや知恵袋等のコミュニティ上でも、「クレカ決済しようとしたら『保護されていない通信』と出て怖くて買い物をやめた」「会社の公式サイトが危険判定されていて恥ずかしい」といった利用者の声が日常的に溢れています。HTTPを放置することは、ユーザーに対する信用を自ら放棄していると同義なのです。
GoogleのSEO評価と検索順位への影響|HTTP/2による表示速度改善の恩恵
セキュリティと並んでサイト運営者にとって死活問題となるのが、検索流入へのダイレクトな影響です。Googleは早くからHTTPS化を強力に推進しており、GoogleのSEO評価と検索順位を決定づけるランキングシグナルとしてHTTPSを採用していることを公式に明言しています。
検索アルゴリズム上、同一のコンテンツ品質を持つ競合サイトが存在した場合、HTTPサイトがHTTPSサイトに検索順位で打ち勝つことは構造上極めて困難です。加えて、検索順位だけでなく、実際の表示パフォーマンスにおいてもHTTPSは圧倒的な優位性を誇ります。
従来のHTTP/1.1では、画像やCSS、JavaScriptなどのリソースを1本ずつの接続で順番に取得するため、ファイル数が増えるほど読み込み遅延(ブロッキング)が発生していました。しかし、HTTPS環境を前提として設計された次世代プロトコル「HTTP/2」および「HTTP/3」では、単一のTCP/QUICコネクション内で複数のリクエストとレスポンスを同時に多重化して処理できます。
このHTTP/2による表示速度改善により、サイトのレンダリング速度は大幅に向上します。Googleが重視する「Core Web Vitals(主要ウェブ指標)」のスコア改善にも直結し、結果として検索エンジンのクローラーによる巡回効率と検索順位、さらには訪問ユーザーのコンバージョン率(CVR)向上という強力な相乗効果を生み出します。
一般に知られていない盲点とネットの誤解|「HTTPSなら100%安全」の嘘
ここで、Webマスターや一般ユーザーが陥りがちな2つの大きな誤解と盲点を解き明かします。
1つ目の誤解は、「HTTPSで接続されていれば、そのサイトは100%詐欺ではない」という思い込みです。近年、フィッシング詐欺グループは無料のSSL証明書(Let's Encrypt等)を悪用し、堂々とHTTPS化した偽の銀行サイトや通販サイトを構築しています。SSL/TLS暗号化が保証するのは「端末とサーバー間の通信が暗号化されていること」であり、「通信相手の運営者が善良な企業であること」までは保証していません。ドメイン名自体が本物かどうかを見極めるリテラシーは依然として不可欠です。
2つ目の盲点は、サイト移行時に発生する「混在コンテンツ(Mixed Content)」のトラブルです。HTML自体をHTTPSで配信していても、ページ内に埋め込まれた画像やスクリプトのURLが「http://」のまま残っていると、ブラウザによって読み込みが強制ブロックされたり、安全な接続が確立されていないと判定されたりします。デザイン崩れや機能不全を引き起こす最大の原因がこの混在コンテンツです。
【プロの結論】セキュリティ心理学と事業者が持つべき防衛バウンダリーサイバーセキュリティの観点から人間心理を分析すると、ユーザーがWebサイトに抱く「信頼(Trust)」は一度のセキュリティ警告で不可逆的に破壊されます。心理的安全性(Psychological Safety)を損なわれたユーザーは、二度とそのドメイン上での決済や個人情報の送信を行いません。事業者が顧客との健全な関係を構築するためには、適切な防衛バウンダリー(境界線)として常時SSL化を完了させておくことが最低限の社会的責任です。
以下の条件に当てはまるサイト管理者は、直ちに常時HTTPS化への移行手順に着手してください。
【今すぐHTTPS化・見直しを断行すべきケース】
- URLが「http://」で始まっているすべてのWebサイト・メディア・ブログ
- 一部のフォームや決済ページのみを暗号化している「部分SSL」のサイト
- HTTPS化されているものの、混在コンテンツのエラーが残っているサイト
- 無料SSL証明書の自動更新が失敗し、証明書期限切れのリスクを放置しているサイト
具体的な移行手順としては、「①サーバー環境でのSSL証明書の取得・インストール」「②WordPressやCMS内の内部リンクおよび画像パスのHTTPS置換(混在コンテンツの解消)」「③Webサーバー設定(.htaccess等)によるHTTPからHTTPSへの301リダイレクト転送の記述」「④Google Search ConsoleおよびGoogle Analyticsの設定更新・XMLサイトマップの再送信」という4段階のプロセスを正確に踏むことが鉄則となります。
【http と https の 違い】に関するよくある質問(FAQ)
Q1:個人の趣味ブログや情報発信サイトでもHTTPS化は絶対に必要ですか?
A1:絶対に必要です。個人情報の入力フォームがないサイトであっても、HTTPのまま放置するとブラウザから「保護されていない通信」と警告表示され、読者が即座に離脱します。また、Googleの検索エンジンからの評価も下がり、第三者による改ざん被害に遭うリスクもあるため、サイト規模に関わらず常時SSL化は必須です。
Q2:SSLサーバー証明書を導入するには高額な費用がかかりますか?
A2:無料の証明書も広く普及しています。代表的な「Let's Encrypt」をはじめ、現在多くのレンタルサーバー(エックスサーバー、ConoHa WING、さくらのレンタルサーバ等)では管理画面からワンクリックで無料SSLを設定できます。企業としての実在証明を強化したい場合(OV/EV証明書)は年間数万〜数十万円の有償証明書が適していますが、個人や一般的な中小企業サイトであれば無料のドメイン認証(DV)証明書で暗号化強度は十分です。
Q3:HTTPからHTTPSに変更すると、これまでの検索順位やアクセス数は落ちますか?
A3:正しい手順で「301リダイレクト(恒久的な転送)」を設定していれば、検索順位や被リンクの評価は引き継がれます。移行直後の数日から数週間は検索エンジンのインデックス処理に伴い一時的な順位の揺らぎが発生することがありますが、正規化が完了すればHTTPS化によるプラス評価が反映されます。
Q4:鍵マークがブラウザのアドレスバーから消えたのはなぜですか?
A4:主要ブラウザの仕様変更によるものです。インターネット全体のHTTPS普及率が9割を超えたため、「HTTPS=当たり前の標準状態」と見なされるようになりました。そのためGoogle Chrome等では鍵マークが廃止され、代わりにサイト設定を管理する「調整アイコン」へとデザインが統合されました。ただし、HTTP接続時の「保護されていない通信」という警告表示はより強調されています。
HTTPからHTTPSへの移行は、単なるWeb制作の技術的トレンドではなく、インターネット全体の安全性を担保するための不可逆なインフラ進化です。「S」というたった1文字の有無は、データの機密性、サイトの表示速度、ユーザーからの信頼、そして検索エンジン経由の集客力に至るまで、あらゆるWeb戦略の成否を分ける境界線となっています。
今後、Web通信のプロトコルはHTTP/3の普及やプライバシー保護規制の強化に伴い、さらなる暗号化と高速化が義務付けられていきます。自社サイトや運営メディアが未だにHTTP接続を残しているならば、リスクが顕在化する前に、速やかな常時SSL化の完了と混在コンテンツの点検を強く推奨します。